
Судовая безопасность // Кибербезопасность & Управление рисками
The Guidelines on Cyber Security Onboard Ships (Version 5, 2024): Руководство по кибербезопасности на судах от OCIMF, BIMCO и ICS
Новейшее 5-е издание фундаментального отраслевого стандарта кибербезопасности, подготовленное ведущими морскими организациями (BIMCO, OCIMF, ICS, INTERTANKO, INTERCARGO). Руководство отражает современные реалии цифровизации флота, унифицированные требования МАКО (IACS UR E26 и E27), защиту операционных технологий (OT), разграничение с информационными сетями (IT), управление рисками сторонних поставщиков и процедуры восстановления систем при киберинцидентах.
Эволюция стандарта: от резолюции IMO MSC.428(98) к жестким требованиям IACS
Нормативная основа обязательного управления киберрисками была заложена Резолюцией Международной морской организации IMO MSC.428(98), которая предписала судовладельцам интегрировать процедуры кибербезопасности в Судовую систему управления безопасностью (SMS) на основе положений Международного кодекса по управлению безопасностью (МКУБ / ISM Code).
Однако развитие систем спутниковой связи высокой пропускной способности (Starlink, VSAT), широкое внедрение удаленного мониторинга оборудования и рост числа направленных кибератак потребовали радикального пересмотра стандартов. В 5-й версии руководства (2024 год) отражены глобальные изменения международной нормативной базы — включая вступившие в силу обязательные унифицированные требования МАКО: IACS UR E26 (киберустойчивость судна как единого комплекса) и IACS UR E27 (кибербезопасность компонентов и бортовых систем).
В отличие от ранних редакций, фокусировавшихся преимущественно на офисных сетях и базовой «кибергигиене» экипажа (пароли, съемные USB-носители), Version 5 делает основной акцент на защите операционных технологий (Operational Technology — OT): систем управления главной энергетической установкой, грузовых насосов, регуляторов балласта, радиолокаторов и навигационных комплексов (см. рекомендации по предотвращению инцидентов с ECDIS).
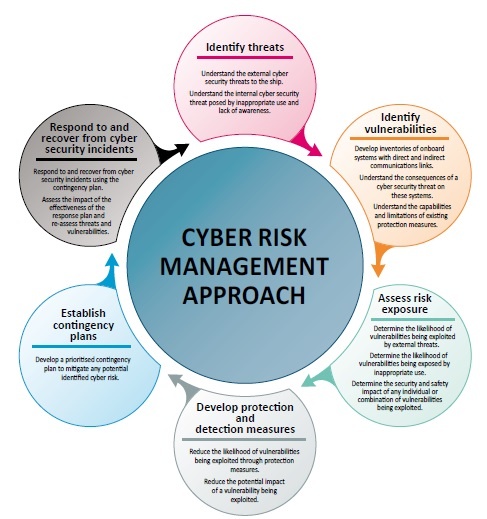
Ключевые разделы и нововведения 5-го издания (2024):
1. Архитектура безопасности и физическое разделение:
- Сегментация сетей (IT/OT Separation): жесткая изоляция административных сетей судна, пользовательского Wi-Fi для экипажа и технологических шин передачи данных (NMEA, Modbus, Profibus).
- Управление удаленным доступом: строгий регламент подключения береговых сервисных инженеров (Remote Access) — двухфакторная аутентификация (MFA), ограниченные по времени сессии и контроль со стороны вахтенного помощника.
- Защита критических точек (Endpoints): отключение неиспользуемых портов USB/Ethernet на навигационном мостике, в ЦПУ и блокировка запуска недоверенного ПО.
- Угрозы цепи поставок (Supply Chain Risks): верификация обновлений прошивок судового оборудования и контроль сторонних подрядчиков в портах.
2. Процедуры реагирования, учения и инспекции:
- План реагирования на киберинциденты (Incident Response): четкие алгоритмы локализации зараженных узлов без вывода из строя критического навигационного оборудования.
- Резервное копирование и восстановление (Disaster Recovery): ведение защищенных «холодных» копий конфигураций судовых систем (Gold Disks / Offline Backups).
- Судовые киберучения (Cyber Drills): регулярная практическая отработка сценариев потери связи, отказа авторулевого или скомпрометированного ECDIS в рамках судовых тревог.
- Соответствие требованиям веттинга: учет положений 5-го издания при прохождении аудитов по программе SIRE 2.0 и проверках инспекторами Port State Control (PSC).
Скачать «The Guidelines on Cyber Security Onboard Ships» (Version 5, 2024)
Официальная электронная версия 5-го издания руководства в формате PDF (совместное издание BIMCO, OCIMF, ICS, INTERTANKO и INTERCARGO):
Version 5.0 (BIMCO / OCIMF / ICS)
The Guidelines on Cyber Security Onboard Ships