
Кибербезопасность на судне 2026: Между здравым смыслом и «синими затычками»
В последние годы тема морской кибербезопасности (Cyber Security) превратилась в огромный раздутый пузырь. Судоходные компании тратят тысячи долларов на софт и консалтинг, а в итоге всё сводится к тому, что штурман заклеивает камеру ноутбука скотчем. Давайте разберемся, что из этого — откровенная чушь для галочки, а что действительно может привести к замечанию на инспекции.
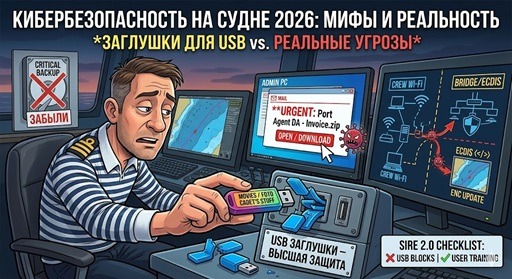
Часть 1. «Театр безопасности» или бред сивой кобылы
Начнем с того, что вызывает нервный смех у любого человека, понимающего в технике.
Синие пластиковые заглушки в USB-портах. Это, пожалуй, вершина навигационного абсурда. Идея в том, что если порт заткнут пластиковой пробкой, злоумышленник не вставит туда флешку.
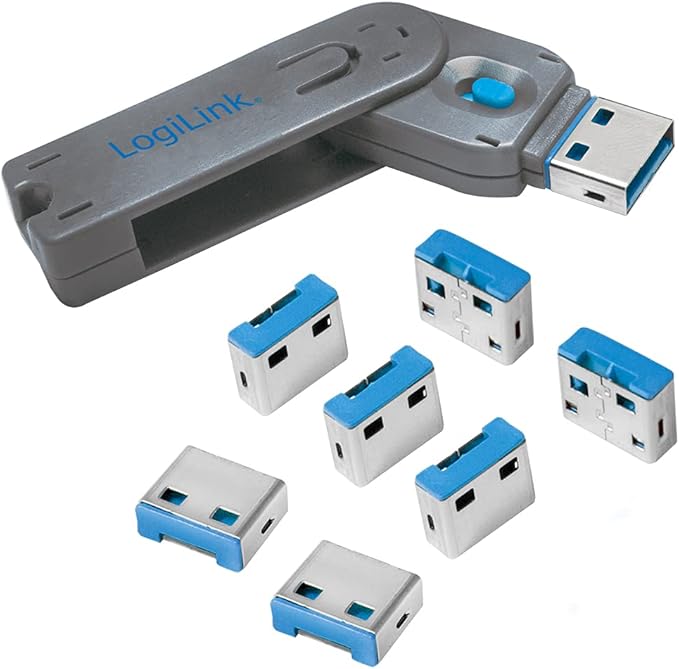
Такие пробки вытаскиваются любым ногтем за две секунды. Провод от клавиатуры в грядке usb портов особенно мило выглядит рядом с синей пробочкой. Если у вас на мостике находится посторонний человек, который может беспрепятственно подойти к консоли ECDIS и ковыряться там с портами, то ваша проблема — не кибербезопасность, а дырявый ISPS (охрана судна). Синие затычки не защищают ни от чего, кроме здравого смысла. Они нужны только для того, чтобы показать инспектору: «Смотрите, мы что-то воткнули».
Пароли на бумажках под клавиатурой. Инспекторы обожают их искать. Но ирония в том, что в 2026 году главной угрозой является не «хакер в черной маске», пробравшийся на мостик, а вирус, пришедший по интернет связи. Наличие пароля «12345» на мониторе — это плохо, но это капля в море по сравнению с дырявым роутером в кают-компании.
Часть 2. Реальные угрозы Кибербезопасность на судне 2026: Где судно действительно уязвимо
Если заглушки — это фасад, то вот это — реальный фундамент безопасности, на котором всё держится.
Главный враг — почта и «срочные инвойсы»
90% успешных кибератак на флот начинаются с обычного письма на официальный судовой e-mail.
-
Сценарий: Приходит письмо от «агента» или «чартера» с темой «Urgent: Updated Port DA for next voyage.zip». Капитан или второй помощник, находясь в запарке перед приходом, открывает файл на рабочем компьютере.
-
Результат: Через 15 минут все файлы на сервере зашифрованы, Loadicator не запускается, а судно не может выйти в рейс, пока компания не заплатит выкуп в биткоинах.
Кибербезопасность — это не про софт, это про дисциплину. Открывать подозрительные вложения на компьютере, имеющем доступ к судовой сети — это навигационное преступление.
Грязные флешки и «фильмы от механиков»
Сценарий классический: второй механик приносит штурману флешку с новыми фильмами, и тот вставляет её в компьютер, на котором готовится корректура или отчеты. Вирус-червь мгновенно перебирается на ПК. Дальше — дело техники: вирус ждет момента, когда эту же флешку (или другую «проверенную») штурман понесет обновлять ECDIS.
На судне должен быть Dedicated PC (изолированный компьютер) только для обновлений и работы с флешками, оборудованный обновляемым антивирусом. Всё остальное — от лукавого.
Часть 3. Технический «must-have»: Бэкапы и сегментация
Если вы хотите впечатлить инспектора по-настоящему, покажите ему не затычки, а Back-up Plan.
-
Бэкап серверов: Если ваш основной сервер (где лежат судовые сертификаты, PMS, документация) «умрет» прямо сейчас — сколько времени вам нужно на восстановление? Если ответ — «не знаю» или «никогда», у вас проблемы.
-
Сегментация сети: Это самое важное. Судовой Wi-Fi для экипажа никогда не должен иметь физической связи с сетью мостика или машинного отделения. Если вирус с телефона кадета, качающего сомнительное видео, может «достучаться» до IP-адреса ECDIS — ваша кибербезопасность равна нулю.
Часть 4. Что ищут инспекторы в SIRE 2.0?
С введением SIRE 2.0 (новый режим инспекций танкерного флота), подход к кибербезопасности стал гораздо глубже. Теперь инспектор не просто смотрит на затычки, он задает вопросы экипажу.
(с) NavLib Кибербезопасность на судне 2026
ТОП вопросов инспектора Кибербезопасность на судне 2026:
-
«Что вы сделаете, если найдете бесхозную флешку на палубе или в коридоре?» (Правильный ответ: «Отдам офицеру по безопасности для уничтожения/проверки, ни в коем случае не буду вставлять в ПК»).
-
«Как вы проверяете флешку перед тем, как загрузить корректуру в ECDIS?» (Нужно показать процедуру сканирования на изолированном ПК).
-
«Когда вы последний раз тестировали восстановление данных из бэкапа?» (Инспектор хочет видеть запись в журнале, а не просто наличие флешки с надписью «Backup»).
Часть 5. Реальные случаи, с которыми сталкивалась команда NAVLIB
- В 2015 году все файлы Microsoft Office на судовом сервере судна mt Crystal Amaranto оказались «битыми» без возможности открытия и редактирования. Раследование IT отдела Компании выявило, что стармех получил на свою почту письмо, в котором была ссылка на ресурс с вредоносным софтом, после нажатия на которую произошло повреждение всех Excel и Word файлов. Back up сервера отсутствовал. Офицерский состав в один момент потерял все свои рабочие файлы и заполненые формы.
- В 2023 году система ECDIS Totem перестал «видеть» свою флешку для корректуры. Второй помощник использовал свою личную флешку, с которой предусмотрительно удалил все файлы. Если бы он сделал форматирование, возможно этого бы не произошло — на флешке все равно остались скрытые «вирусы», которые «положили» один из ECDIS.
Подведем линию Кибербезопасность на судне 2026 —
-
Игнорируйте: Театральные жесты, не имеющие смысла.
-
Бойтесь: Писем с вложениями от незнакомцев.
-
Делайте: Бэкапы системы Loadicator и административных данных еженедельно.
-
Помните: Самый слабый элемент в системе кибербезопасности — это человек, который решил «просто проверить, что на этой флешке».
(с) NavLib Кибербезопасность на судне 2026